Hospedagem interna de e-mail significa que sua organização controla o sistema de e-mail que atende aos seus próprios domínios. Isso pode significar servidores totalmente hospedados por conta própria, uma instância privada dedicada ou uma plataforma gerenciada com marca própria. O que todas têm em comum é que as políticas, a localização dos dados e a administração dos usuários ficam por sua conta, e não com um provedor de nuvem comercial. Instituições, associações e organizações menores avaliam essas camadas técnicas de maneiras diferentes, pois suas exigências de conformidade, volumes de usuários e equipe de TI disponível variam.
O que é hospedagem interna de e-mail?
Hospedagem interna de e-mail significa que a organização (ou um provedor contratado que atua sob seu controle) administra o ambiente de e-mail para seus domínios e usuários. As mensagens, contas e regras de retenção ficam na infraestrutura que a organização controla, e não em um serviço compartilhado voltado para o consumidor.
Com um pacote de nuvem pública, o provedor define os limites de armazenamento, as configurações padrão de retenção e o comportamento da verificação. Com a hospedagem interna, a organização decide onde os dados ficam, quem pode administrar as contas, por quanto tempo as mensagens são mantidas e quais políticas de autenticação se aplicam. Os servidores em si não precisam ficar em um armário no local. As opções vão desde hardware no local, passando por instâncias dedicadas na nuvem, até plataformas com marca própria que ainda dão à organização controle administrativo e um domínio personalizado.
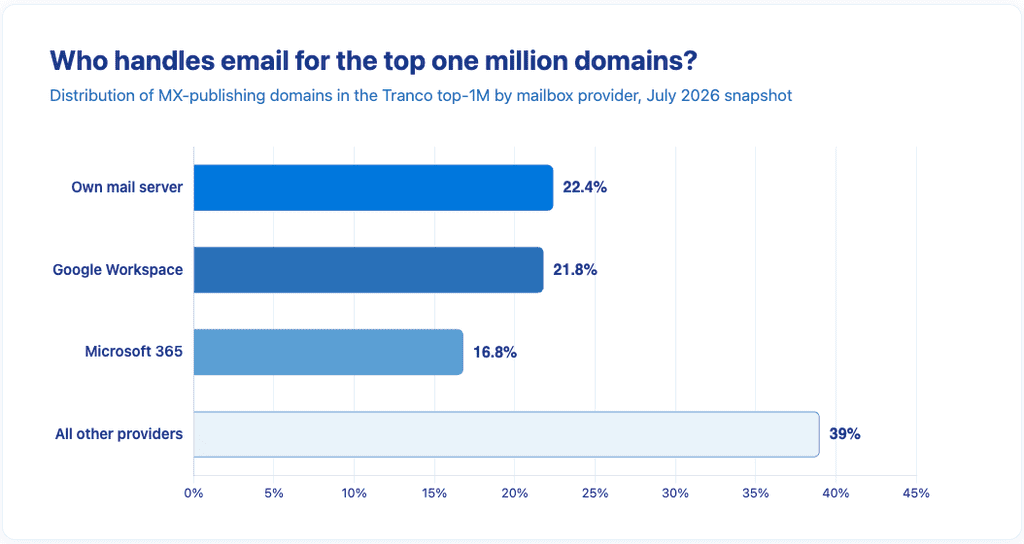
Hoje em dia, são poucas as organizações que administram toda a infraestrutura sozinhas. Entre os um milhão de domínios mais acessados, a porcentagem daqueles que administram seu próprio servidor de e-mail caiu de 44,6% em 2016 para 22,4% em julho de 2026, enquanto o Google Workspace (21,8%) e o Microsoft 365 (16,8%) juntos respondem por 38,6%, de acordo com uma análise do Pulse da Internet Society com base nos dados do OpenINTEL.
Quais são os diferentes modelos de hospedagem interna de e-mail?
Nem toda organização precisa de um rack de servidores. O modelo certo depende do tamanho, da capacidade de TI disponível e dos requisitos de conformidade.
| Modelo | Controle | Carga de TI | Ideal para |
|---|---|---|---|
| Totalmente auto-hospedado (no local) | Completo | Alto | Grandes instituições com equipe dedicada |
| Hospedagem dedicada (nuvem privada) | Alto | Médio | Empresas de médio porte |
| Serviço de e-mail white label | Médio | Baixo | Associações e organizações menores |
“Totalmente auto-hospedado” significa que a organização (ou seu MSP) administra o hardware ou as máquinas virtuais, o sistema operacional, a infraestrutura de e-mail, as atualizações, o monitoramento e os backups. Você tem controle total, mas precisa de uma equipe dedicada para manter tudo funcionando.
A hospedagem dedicada coloca o sistema de e-mail em uma infraestrutura na nuvem reservada para essa organização. A organização continua gerenciando usuários, políticas e domínios; o parceiro cuida da plataforma subjacente e da disponibilidade do serviço.
Serviço de e-mail white label fornece endereços com a marca (member@yourassociation.org) na infraestrutura do parceiro. A organização mantém o controle administrativo e um domínio personalizado, enquanto o parceiro opera os servidores. Cada uma dessas abordagens é considerada uma infraestrutura de e-mail privada; a diferença está em quanto da pilha a organização gerencia por conta própria.
A Mailfence oferece um serviço de marca própria hospedado em sua própria infraestrutura na Bélgica, além de uma licença para organizações que queiram rodar a plataforma em seus próprios servidores. Ela já trabalha com universidades, prestadores de serviços e empresas.
No modelo em nuvem, seus dados ficam na infraestrutura do Mailfence, na Bélgica; com uma licença, eles ficam nos seus próprios servidores. Um painel de administração permite que você gerencie usuários, grupos e permissões.
Por que instituições, associações e organizações precisam de hospedagem interna de e-mail?
As prioridades variam de acordo com o tipo de organização.
Instituições (universidades, hospitais, órgãos governamentais)
Instituições como universidades, hospitais e órgãos ligados ao governo geralmente partem de requisitos regulatórios e de residência de dados. Os dados da área da saúde podem precisar ficar dentro de jurisdições definidas; os dados de alunos e de pesquisa se enquadram no GDPR ou em regras setoriais; e o arquivamento de longo prazo e a descoberta eletrônica são comuns. Esses ambientes também costumam precisar de integração de diretórios (LDAP, Active Directory, SSO ou SAML) e controles de retenção bem detalhados que um plano padrão de SaaS pode não oferecer.
Associações e organizações sem fins lucrativos
As associações e organizações sem fins lucrativos se preocupam, antes de tudo, com a imagem profissional e a privacidade dos membros. Um endereço no próprio domínio da associação tem mais peso do que um endereço de e-mail gratuito, e caixas de correio coletivas para diretorias, comitês e filiais regionais são comuns. As obrigações do GDPR ainda valem, mas a maioria das associações não consegue justificar uma infraestrutura totalmente hospedada por conta própria por causa do orçamento. Uma plataforma dedicada ou com marca própria costuma ser o equilíbrio mais prático.
Organizações privadas e pequenas e médias empresas
Organizações privadas e equipes menores se concentram na propriedade dos dados e na previsibilidade dos custos. As comunicações internas confidenciais ficam sob o controle das políticas da organização, em vez de ficarem em uma infraestrutura compartilhada para consumidores. Retenção personalizada, restrições de acesso e a possibilidade de evitar preços baseados exclusivamente no número de usuários à medida que a equipe cresce são fatores determinantes típicos. A dependência de um único fornecedor é reduzida porque a organização controla o domínio e a interface administrativa.
Que infraestrutura você precisa para hospedar e-mails internos?
Uma implantação totalmente autohospedada precisa de:
- Um servidor ou VPS com CPU, RAM e espaço de armazenamento suficientes para a base de usuários esperada e o período de retenção
- Um endereço IP estático com boa reputação e um registro DNS reverso (PTR) correspondente
- Certificados TLS para todos os serviços voltados para o cliente
- Controle de DNS para MX, SPF, DKIM e DMARC
- Um plano documentado de backup e recuperação de desastres
- Monitoramento de filas, taxas de rejeição, tempo de atividade e eventos de segurança
- Uma interface administrativa para contas, aliases e caixas de correio de grupo
Pilhas em contêineres, como o Mailcow ou o Mailu, agrupam os componentes e reduzem o tempo de configuração inicial, mas ainda assim exigem atualizações contínuas, monitoramento e trabalho de garantia de entrega. As organizações que preferem não administrar a pilha por conta própria podem usar uma plataforma privada gerenciada; elas mantêm o controle sobre as políticas e os usuários, enquanto a operadora cuida da infraestrutura.
O que um servidor de e-mail interno realmente faz?
Um servidor de e-mail é uma cadeia de componentes. O Agente de Transferência de E-mail (MTA), geralmente o Postfix ou o Exim, recebe e encaminha e-mails pelo SMTP. O Agente de Entrega de E-mail (MDA), geralmente o Dovecot, armazena as mensagens e as disponibiliza pelo IMAP ou POP3.
Os registros MX do DNS informam a outros servidores para onde devem entregar os e-mails do seu domínio. Os registros SPF, DKIM e DMARC comprovam que o servidor está autorizado a enviar e reduzem a falsificação de identidade. Os filtros de spam e vírus ficam entre o MTA e o MDA.
Publicar esses registros não é o mesmo que fazer com que sejam cumpridos. Dos 458.467 domínios do top 1 milhão que tinham um registro DMARC em julho de 2026, só 46,9% definiram uma política de quarentena ou rejeição (Internet Society Pulse).
Envio de mensagens do cliente para o MTA e, em seguida, para o destinatário. Recebimento de mensagens do MTA do remetente para o seu MDA e, depois, para o cliente. O envio pelo cliente usa as portas 587 ou 465. O acesso à caixa de correio usa a porta 993 (IMAP) ou 995 (POP3). A porta 25 fica aberta para o tráfego entre servidores. O TLS deve ser obrigatório nas portas voltadas para o cliente. O TLS implícito é preferível. O STARTTLS continua comum, mas pode ser usado de forma oportunista (veja a RFC 8314).
Quais são os riscos de ter sua própria infraestrutura de e-mail?
O e-mail auto-hospedado não é isento de riscos. A capacidade de entrega é o problema operacional mais comum: se o IP de envio for colocado em uma lista de bloqueio, as mensagens param de chegar, e recuperar a reputação exige tempo e atenção. A aplicação de patches de segurança, a manutenção dos registros de autenticação e o monitoramento de invasões são responsabilidade exclusiva do operador. Os usuários esperam disponibilidade contínua, então é preciso planejar a redundância e a resposta a incidentes. O conjunto de habilidades necessário é especializado; por isso, muitas organizações optam por um modelo gerenciado ou de marca própria, para terem uma infraestrutura privada sem arcar com toda a carga operacional.
Mesmo em uma plataforma gerenciada, ainda existem riscos residuais. Os metadados (remetente, destinatário, registros de data e hora, linhas de assunto na maioria dos sistemas) ainda ficam visíveis para o operador. Um dispositivo do usuário comprometido ou credenciais de conta fracas contornam a criptografia. DNS mal configurado ou políticas de retenção inadequadas podem criar lacunas de conformidade. Essas limitações se aplicam tanto a servidores locais quanto a servidores dedicados; elas fazem parte de qualquer modelo de ameaça realista.
Para quem (e para quem não) é indicada a hospedagem interna de e-mail
É ideal para organizações que precisam de um domínio personalizado, administração para vários usuários, garantias mais claras de residência de dados ou menos varredura de conteúdo por terceiros, e que tenham equipe ou orçamento para dar suporte ao modelo escolhido. É menos adequado para equipes sem capacidade administrativa que precisam apenas de caixas de correio individuais básicas, ou para aquelas cuja principal necessidade é uma integração profunda e nativa com um pacote específico de produtividade na nuvem pública.
Observações sobre migração e coexistência
A maioria das organizações opta pela migração em vez da transição direta. Configurações de entrega dupla ou de domínios separados permitem que os sistemas antigo e novo funcionem em paralelo enquanto os registros MX, as contas de usuário e os filtros são transferidos. A sincronização de diretórios (quando usada) e os perfis de dispositivos móveis precisam de testes separados. É preciso elaborar um plano de saída logo no início: como exportar caixas de correio, redirecionar o DNS e rescindir o contrato sem ficar preso a ele por muito tempo.
Como o Mailfence funciona como opção de marca própria e licenciada
O Mailfence for Business oferece mais do que uma conta multiusuário padrão. As organizações podem trabalhar com ele como parceiras de marca própria. As parcerias são negociadas diretamente, em vez de por meio de cadastro self-service, então o espaço de armazenamento, os recursos e os preços podem ser ajustados ao número de usuários e às necessidades específicas.
Tem dois modelos de hospedagem disponíveis:
- Nuvem: o serviço roda nos servidores da Mailfence na Bélgica, sob um SLA. Isso é ideal para implantações de pequeno a médio porte e reduz os custos de infraestrutura.
- Licença: a organização hospeda o aplicativo em seus próprios servidores Linux (de preferência Debian). Essa opção é indicada para instalações maiores (normalmente com mais de 1.000 usuários), nas quais a organização quer manter a pilha de tecnologia em sua própria infraestrutura.
Nos dois casos, a organização recebe uma versão personalizada do pacote. A personalização inclui:
- Nomes de domínio próprios para e-mail
- Painel de controle e API para criar, atualizar e gerenciar contas e grupos
- Armazenamento e conjuntos de recursos dimensionados de acordo com as necessidades reais
- Integração com sistemas de autenticação já existentes (LDAP, Active Directory, CAS ou outros provedores de SSO)
- Criptografia de ponta a ponta OpenPGP opcional (do lado do cliente) e assinaturas digitais
O pacote em si inclui e-mail, calendário, contatos, documentos e grupos. A administração abrange o ciclo de vida do usuário, domínios e aliases, espaços de trabalho compartilhados, imposição da autenticação de dois fatores e recursos básicos de auditoria. No modelo em nuvem, os dados permanecem sob a jurisdição da Bélgica/RGPD e não são analisados para fins publicitários; no caso de uma licença, eles ficam onde quer que a organização tenha seus servidores.
Considerações finais
A hospedagem interna de e-mails dá à organização o controle sobre suas políticas de comunicação e a localização dos dados. As camadas técnicas (MTA, MDA, autenticação DNS, TLS e filtragem) são as mesmas, não importa se os servidores ficam no local ou em uma plataforma dedicada; a carga operacional e os riscos residuais variam de acordo com o modelo. Instituições, associações e organizações menores simplesmente avaliam essas vantagens e desvantagens de maneiras diferentes. Escolher o modelo mais leve que ainda atenda aos requisitos de conformidade e controle geralmente traz o resultado mais sustentável.
Perguntas frequentes sobre a hospedagem interna de e-mail
A hospedagem interna de e-mail é a mesma coisa que e-mail na nuvem?
Não. O e-mail na nuvem pública armazena dados em uma infraestrutura compartilhada controlada pelo provedor. A hospedagem interna significa que a organização controla as políticas administrativas, o domínio e (dependendo do modelo) os próprios servidores, mesmo quando esses servidores estão hospedados na nuvem em instâncias dedicadas.
Você precisa de uma equipe de TI dedicada para a hospedagem interna de e-mails?
Isso depende do seu modelo. Configurações totalmente auto-hospedadas exigem conhecimento técnico interno para manutenção, segurança e disponibilidade. A hospedagem gerenciada ou com marca própria elimina grande parte desse trabalho, tornando a hospedagem interna de e-mail acessível até mesmo para equipes menores.
Quem controla as chaves de criptografia em uma plataforma gerenciada?
Em plataformas que oferecem suporte a OpenPGP ou S/MIME no lado do cliente, o usuário (ou o processo de gerenciamento de chaves da organização) controla as chaves privadas. A criptografia no lado do servidor, quando disponível, é controlada pelo operador.
Quais obrigações de conformidade ainda restam?
A legislação de proteção de dados (RGPD e quaisquer regras setoriais) continua em vigor. A organização continua sendo a responsável pelo tratamento dos dados pessoais que processa; o operador da plataforma é, normalmente, um subcontratado. Os contratos, os cronogramas de retenção e os registros de acesso ainda precisam ser mantidos.
As associações menores podem ter um serviço próprio de hospedagem de e-mail?
Sim. Os modelos de marca própria e de hospedagem dedicada permitem que as associações usem e-mails profissionais com a marca própria em uma infraestrutura privada, sem precisarem gerenciar os servidores por conta própria.