A IA privada não é um ambiente mais amigável em um chatbot público. É um limite que dá pra apontar: o modelo roda em uma máquina que você controla ou em um servidor configurado de forma que os operadores não devam ver suas instruções. A maioria das páginas se limita a dizer “não treinamos com seus dados”. Isso é uma questão. Mas não é a resposta.
Este guia explica o que é IA privada, como funcionam, na prática, um modelo de IA privada e a inferência de IA privada, as duas opções disponíveis e os níveis de privacidade dentro da opção de hospedagem, além de explicar por que a afirmação “não treinamos com seus dados” por si só não é suficiente.
💡 A IA privada é um limite que você pode definir, não uma configuração no serviço de outra pessoa.
Visão geral
- IA privada significa que o modelo, seus dados e o processo de resposta ficam dentro de um limite definido.
- A máquina que executa o modelo precisa ver o texto por um instante. A questão é: de quem é essa máquina e se mais alguém pode dar uma olhada.
- Duas opções: você mesmo pode cuidar disso ou usar um provedor de hospedagem. Nem todos os provedores são iguais.
- Desativar o treinamento no ChatGPT é o mínimo necessário, não o objetivo final.
O que é IA privada?
IA privada é qualquer sistema em que o modelo, seus documentos e o processo que gera a resposta ficam dentro de um limite de segurança que você mesmo define. As solicitações não vão para uma API pública por padrão. Elas não são usadas para treinar o modelo de outra pessoa, porque simplesmente não chegam lá — ou porque o design do provedor torna impossível esconder esse uso atrás de uma opção de ativação/desativação.
A IA pública é o contrário. Você envia um texto para um provedor externo. O provedor pode ler o texto enquanto o modelo está em execução. Ele pode registrá-lo, armazená-lo ou usá-lo para treinar o modelo.
Leve o modelo até os dados. Não mande os dados para o modelo.
IA privada: o modelo, seus dados e a etapa de resposta ficam dentro de um limite que você pode definir. A máquina que executa o modelo precisa ver o texto enquanto trabalha. Esse limite é chamado de “dados em uso”. A criptografia em trânsito e a criptografia em repouso não abrangem isso. O que faz a diferença é quem é o dono da máquina e se mais alguém pode ler o texto ou usá-lo para treinar o modelo.
Esse é o significado arquitetônico. Existem outros dois usos dessa mesma expressão por aí. Os pesquisadores também se referem à IA privada para métodos criptográficos — criptografia homomórfica, computação multipartidária segura, aprendizado federado — que tentam processar dados que ninguém mais vê em texto simples. Essas são reais. Não é assim que a maioria das pessoas conversa com um grande modelo no site 2026. O pessoal do marketing fala em IA privada para um bot hospedado com o recurso de treinamento desativado. Encarem isso como uma alegação. Não é um limite.
A IA privada também não é a mesma coisa que “configurações de privacidade da IA”. As configurações ficam no serviço de outra pessoa. A arquitetura é onde fica a GPU.
Duas formas de usar IA privada
- É você quem cuida disso. Seja em um laptop, um celular, um servidor de IA privado ou um equipamento isolado da rede. Os tokens não saem de lá, a menos que você abra uma brecha — uma porta pública, um plugin, uma chave de API.
- É um provedor que cuida disso. Você manda o comando. Você confia no sistema que eles criaram: um contrato, um fluxo de dados sem retenção, armazenamento de conversas antigas com acesso zero ou hardware que isola o processo.
O Route 2 não é só um produto. São várias promessas diferentes.
O panorama da IA privada
| Nível | Quem pode ver o prompt ao vivo | O que protege o prompt | Exemplo |
|---|---|---|---|
| Local / auto-hospedado | Pessoas com acesso à máquina | Física. O prompt fica no hardware que você controla; por padrão, não há nenhum provedor de inferência externo | Ollama, LM Studio |
| Servidor confidencial | O operador do serviço não deve poder inspecionar o prompt, mesmo durante o processamento dele | Isolamento de hardware. O hardware confiável isola o modelo e os dados; a certificação permite que você verifique se o código aprovado está sendo executado | Venice AI nos modos TEE / E2EE; projetos da classe Apple Private Cloud Compute |
| Armazenamento de acesso zero | O apresentador pode ler o prompt enquanto responde, mas não deve conseguir acessar as conversas salvas depois disso | As conversas salvas são criptografadas, então o provedor não consegue desbloqueá-las nem acessá-las depois | Lumo |
| Servidor sem retenção de dados | O apresentador pode ler o que está na tela enquanto responde e pode processar ou registrar isso temporariamente | Política e fluxo de trabalho. O provedor afirma que apaga os dados após o processamento e não os usa para treinar modelos | Brave Leo AI, Duck.ai |
| Mainstream, treinamento desativado | O anfitrião pode ler, armazenar, registrar, analisar ou divulgar o prompt, de acordo com suas políticas e obrigações legais | Um botão de alternância. Uma configuração do usuário impede o uso rotineiro para treinamento de modelos, mas não impede o acesso durante a operação de serviço | ChatGPT ou Claude com o treinamento desativado |
Se você não conseguir identificar a máquina que viu o prompt, o que você tem é uma promessa, e não uma IA privada arquitetural.
Como funciona a IA privada
Primeiro, uma explicação bem simples. Você carrega um modelo. Você faz uma pergunta. O modelo responde. A questão da privacidade é resolvida no meio do processo, enquanto a pergunta fica na memória do computador que estiver fazendo o trabalho.
O que é um modelo de IA privado?
Um modelo de IA privado geralmente se enquadra em uma dessas três categorias, e as pessoas costumam confundir uma com a outra:
- Peso aberto que você baixa e mantém – Llama, Mistral, Gemma, Qwen, modelos da classe Phi
- Um modelo de fornecedor implantado na sua nuvem privada ou no seu data center
- Um modelo hospedado que você nunca vai ter
Baixar e guardar os pesos do modelo, por si só, não protege seus prompts. Assim que você disponibilizar o modelo por meio de um endpoint público, ele pode ficar acessível a qualquer pessoa, mesmo que você seja o dono dos arquivos.
O que é inferência de IA privada?
Na IA, a inferência é quando um modelo treinado processa novos dados de entrada e produz um resultado, como uma resposta, uma previsão, uma classificação ou uma imagem gerada.
A inferência privada de IA é o processo de resposta que ocorre sem expor o texto em claro fora do limite que você escolheu.
Em uma API pública, o texto em claro fica na GPU (unidade de processamento gráfico) do provedor. Um servidor sem retenção ainda consegue ver isso naquele momento. O armazenamento de acesso zero criptografa o histórico depois que tudo acontece; o funcionário ainda lê a carta para responder. Um ambiente de execução confiável (TEE) tenta manter esse momento dentro de um enclave de hardware que o operador não pode inspecionar – mas você precisa checar o atestado, não só uma frase na página de preços.
O que é um servidor privado de IA?
Um servidor privado de IA é a máquina que você (ou sua equipe) administra e na qual essa etapa de resposta é executada: um servidor local, uma VPC ou uma rede isolada. Trata-se de uma implantação, não de uma marca. No 2026, a pilha padrão é um ambiente de execução como o Ollama ou o vLLM, geralmente com o Open WebUI na frente, conectado a uma rede privada.
Um modelo quantizado 7–8B que dá pra usar cabe em cerca de 16 GB de RAM. Se você vincular esse mesmo serviço à internet pública e acabar lançando uma API pública sem querer.
IA privada x ChatGPT
A comparação entre IA privada e ChatGPT não é uma questão de código aberto versus OpenAI. É sobre se um terceiro tem acesso aos tokens.
O ChatGPT para consumidores envia o prompt para fora do dispositivo. O operador pode lê-lo durante a inferência. O treinamento pode estar ativado ou desativado, dependendo do plano. A retenção de dados continua valendo para análise de abusos e processos legais. Os planos Enterprise e API geralmente vêm por padrão sem treinamento. Eles ainda mantêm o prompt com o provedor, a menos que você tenha um contrato de isolamento ou de computação confidencial.
Softwares e plataformas privadas de IA
O software de IA privado é a camada de aplicativos: LM Studio, Jan, Ollama, Open WebUI. Uma plataforma de IA privada é o que as empresas têm em mente: dados, controle de acesso, treinamento ou ajuste fino e inferência dentro de um único perímetro. Mas não coloque os dois na mesma prateleira.
Não procure a “melhor” IA privada. Procure aquela cujo nível de proteção corresponda ao grau de confidencialidade do texto que você está prestes a enviar.
| Seu objetivo | Nível | Exemplo |
|---|---|---|
| Nada sai do aparelho | Local | LM Studio, Ollama, janeiro |
| Conversas salvas que o administrador não pode reabrir | Armazenamento de acesso zero | Lumo |
| Um complemento para o navegador, sem conta, sem armazenamento | Servidor sem retenção de dados | Brave Leo AI, Duck.ai |
| Inferência hospedada: dá pra você testar e conferir | Servidor confidencial | Venice AI TEE / E2EE |
| Controle em toda a empresa | Plataforma / local | VPC ou pilha local |
O Brave Leo é mais privado do que o ChatGPT: usa proxy reverso, não precisa de conta, as conversas não ficam armazenadas no lado do Brave e não são usadas para treinamento. O Leo padrão ainda usa inferência remota. O Lumo criptografa o histórico armazenado para que o Proton não consiga reabri-lo; o servidor LLM ainda descriptografa o prompt em tempo real para responder. O modo privado padrão do Venice é uma hospedagem com retenção zero; modos mais robustos incluem isolamento de hardware. Nenhum desses três é igual ao Ollama no localhost.
IA privada para empresas
A IA privada para empresas é basicamente a mesma coisa, só que com um problema de aquisição. As equipes de finanças, saúde, jurídico e do governo não podem tratar um chatbot voltado para o consumidor como um arquivo para registros de clientes ou trabalhos não publicados.
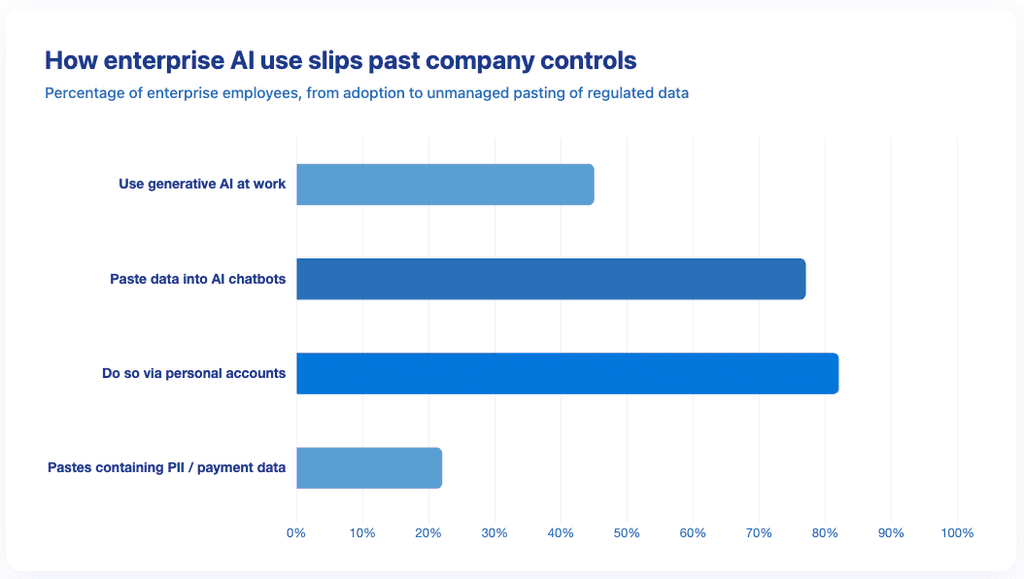
A dimensão dessa exposição já está documentada. Com 45% dos funcionários de empresas usando IA generativa no trabalho, 77% desses usuários colam dados em chatbots, e 82% dessas colagens vêm de contas pessoais não gerenciadas que o TI nunca vê, de acordo com o Relatório de Segurança de Dados de IA Empresarial e SaaS 2025 da LayerX. A mesma lógica se aplica à caixa de entrada que essas ferramentas acessam: se o e-mail em si já está com um provedor de filtragem de anúncios, nenhuma política de IA posterior pode impedir que ele seja exposto.
Um sistema de IA privado que roda inteiramente no local mantém os pesos, os documentos e a inferência dentro do seu prédio ou data center. Uma plataforma de IA privada, por outro lado, pode ficar em uma nuvem privada que você mesmo administra. Uma API restrita é a opção mais fácil e a menos privada das três.
| Implantação | Localização dos dados | Controle | Compromisso |
|---|---|---|---|
| No local | Seu prédio ou data center | Mais alto | Custo e manutenção |
| Nuvem privada (VPC) | Locatário isolado | Alto | Você ainda depende do provedor de serviços em nuvem |
| API restrita | Prestador de serviços, vinculado a contrato | Mais baixo | O mais rápido na largada |
Se a ferramenta oficial for mais lenta que o ChatGPT, a equipe vai acabar usando o ChatGPT sem falar nada — e essa solução alternativa discreta é exatamente o que o Shadow AI representa.
Por que a IA privada é mais importante do que o argumento de que “a gente não treina”
A maioria dos resumos sobre IA privada se limita ao treinamento. O treinamento é uma questão. O acesso e a memória são as outras.
Seu assistente de IA está criando uma versão sua
As ferramentas do tipo ChatGPT surgiram como caixas nas quais você digitava. Elas se tornaram assistentes com memória que perdura entre as sessões. Essa memória se transforma em um perfil: saúde, trabalho, dinheiro, relacionamentos, a maneira como você escreve quando está cansado.
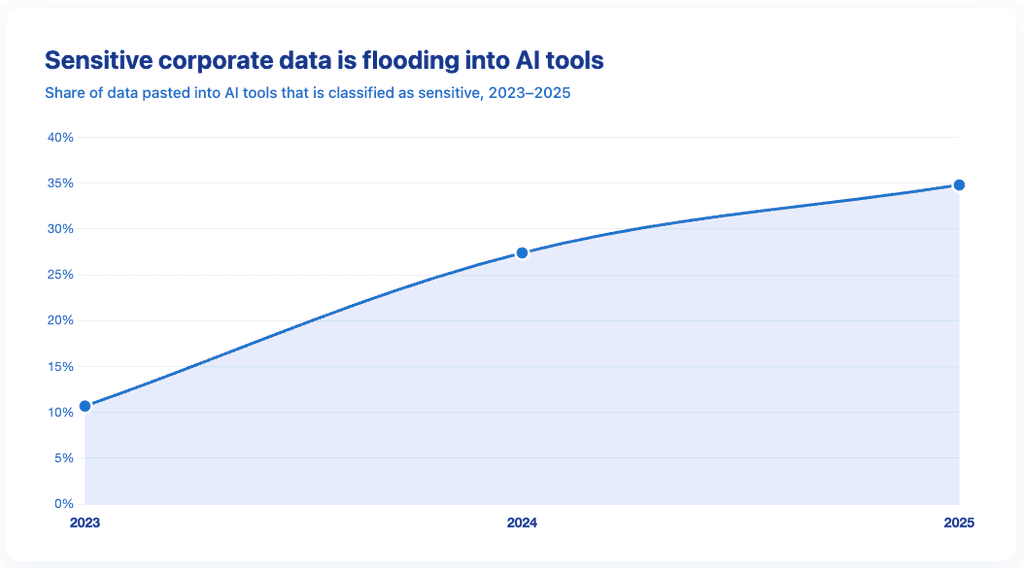
E o material bruto desse perfil está ficando cada vez mais sensível, e não o contrário. A proporção de dados corporativos inseridos em ferramentas de IA classificados como sensíveis mais que triplicou em dois anos – passando de 10,7% em 2023 para 34,8% em 2025, segundo o Relatório de Adoção e Risco de IA 2025 da Cyberhaven.
Um agente de IA pessoal vai além. Ele não se limita a conversar. Ele age: com arquivos, um navegador e, às vezes, credenciais. Alguém é o dono desse perfil e dessas identidades. A IA privada é a decisão sobre quem é essa pessoa.
“Privado” é uma política para uns, uma arquitetura para outros
Uma frase na política de privacidade pode ser reescrita. Um processo local, não. O isolamento de hardware, junto com a certificação, deve ser verificável; um slogan, não.
É aquela divisão em duas vertentes de novo. A vertente 1 é a física. A vertente 2 é um monte de alegações. Verifica o nível, não confia no rótulo.
“Privado” não é a mesma coisa que “anônimo”
Mesmo quando quem tá usando não consegue ler o prompt, o jeito de usar ainda tem um padrão: quando você pergunta, com que frequência, de qual aparelho e navegador, e no estilo de escrita de quem. Os prompts também te identificam, porque as pessoas dizem aos assistentes quem são.
Privacidade, no sentido tradicional, é: eles podem ver quem você é, mas não o que você faz. Anonimato é o contrário. A IA pública geralmente falha em ambos os aspectos. A falha não é hipotética: em meados de 2025, cerca de 4.500 conversas compartilhadas no ChatGPT — algumas contendo nomes, currículos e dados pessoais confidenciais — foram indexadas pelo Google depois que uma opção de ativação para “tornar visível” foi acionada, até que a OpenAI desativou o recurso naquele mês de agosto. Algumas ferramentas hospedadas garantem o anonimato – sem conta, com proxy, cobrança não rastreável – e ainda assim leem o prompt em tempo real. A inferência local esconde o prompt, mas não esconde um laptop apreendido.
Os metadados e as impressões digitais não somem só porque a página inicial dizia “privado”.
Quando um agente de IA pessoal puder acessar sua caixa de entrada
Os agentes mais novos não se limitam à janela de bate-papo. Eles escrevem respostas, leem conversas, acessam calendários e têm os tokens necessários para fazer tudo isso. A privacidade do assistente é, portanto, a privacidade de todas as contas que ele pode acessar.
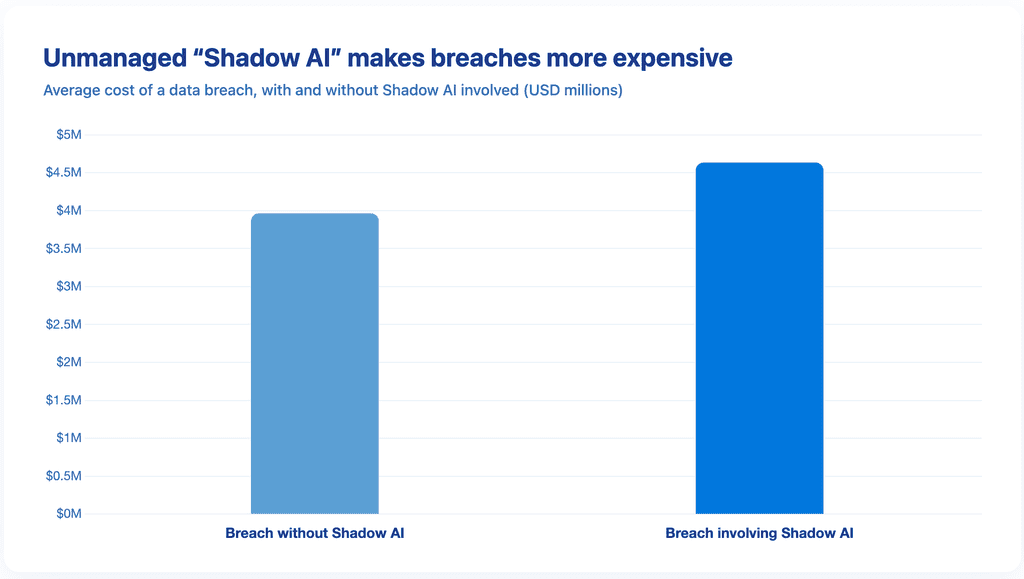
Se essa caixa de correio já tiver sido verificada em busca de anúncios ou treinamento, um agente só vai agravar um problema que já existia. O custo desse problema é mensurável: no estudo “Custo de uma Violação de Dados 2025” da IBM, uma em cada cinco organizações relatou uma violação envolvendo IA Sombra. Organizações com altos níveis de IA Sombra tiveram custos médios com violações cerca de US$ 670.000 mais altos do que aquelas com pouca ou nenhuma IA Sombra, enquanto 97% das organizações que passaram por um incidente de segurança relacionado à IA não tinham controles de acesso adequados para a IA.
O e-mail criptografado não protege automaticamente uma mensagem depois que um agente a descriptografa e está autorizado a enviar seu conteúdo para um modelo externo. A criptografia protege a mensagem enquanto ela permanece dentro do sistema criptografado; ela não pode controlar o que um aplicativo confiável faz depois de ter acesso legítimo ao texto simples.
O Mailfence não é um produto de IA privado. É um lugar para os e-mails e arquivos que esses agentes não deveriam estar enviando para uma GPU pública: criptografia de ponta a ponta que você controla, sem anúncios, hospedagem na Bélgica, sem manobras dissimuladas. O assistente e a caixa de entrada formam um único espaço. Trate-os assim.
“As pessoas ficam perguntando se uma IA é treinada com os dados delas. Essa não é a pergunta certa para começar. Pergunta quem consegue ler o que você digitou enquanto o modelo responde e de quem é o perfil que ele guarda depois disso. Se você não consegue apontar para a máquina, você não tem privacidade.” – Patrick De Schutter, cofundador do Mailfence
Como escolher uma IA privada
Comece com uma pergunta: qual é o nível de confidencialidade do texto que você está prestes a enviar? Depois, escolha a ferramenta de acordo com a resposta.
- Anotações pessoais e textos do dia a dia no seu próprio laptop → use um aplicativo local como o Jan, o LM Studio ou o Ollama. Nada sai do seu computador.
- IA para toda a sua família ou para uma equipe pequena, sempre disponível → configure seu próprio servidor privado de IA.
- Perguntas rápidas feitas pela barra lateral do navegador, com um provedor que não guarda suas conversas → Brave Leo AI.
- Um histórico de bate-papo que nem mesmo o próprio provedor consegue reabrir → Lumo.
- IA na nuvem, mas com garantia de hardware de que seus dados ficam isolados enquanto o sistema está em execução → Venice AI.
- Dados que não podem sair do seu prédio por motivos legais ou contratuais → uma configuração no local.
- A resposta mais contundente possível, e sem nenhum tipo de conotação pessoal → ChatGPT. Só deixa claro qual é esse nível.
Quer saber como configurar LLMs localmente? O Harish explica tudo aqui, além de como isso ajuda a proteger sua privacidade:
E seja qual for a sua escolha, dê uma olhada nessa lista de verificação antes de clicar em “enviar”:
- Será que eu entregaria esse texto a um desconhecido daquela empresa?
- Será que “treinar sem equipamento” é mesmo a proteção de que preciso ou é só o primeiro passo?
- Será que isso funcionaria no meu próprio computador?
- Fui eu mesmo que colei isso ou foi uma extensão ou um plugin que enviou por mim?
- Posso indicar exatamente qual máquina vai ler o que eu escrevi?
Principais conclusões
– IA privada significa um limite que você pode definir, não apenas uma opção de treinamento
– Tem duas maneiras de fazer isso: rodar o modelo por conta própria ou usar um provedor – os provedores têm diferentes níveis de privacidade
– Não treinar com seus dados não significa que eles não sejam lidos
– Criptografar seu histórico salvo não significa que sua solicitação em tempo real fique oculta
– Um chatbot comum com o treinamento desativado é a forma mais fraca de IA privada
– O perfil que seu assistente cria faz parte da mesma decisão que a solicitação que você acabou de digitar
Considerações finais
A IA privada é uma questão de perímetro. Ferramentas hospedadas pela empresa podem ser mais privadas do que o ChatGPT e, mesmo assim, não serem locais. Ferramentas locais ainda podem vazar por meio de um plugin, uma porta aberta ou um disco apreendido.
Quem consegue enxergar o que está por trás e de quem é a memória: essas são as perguntas. O resto não passa de propaganda.
Se o assistente vier a mexer em e-mails ou arquivos, comece com uma caixa de correio que ainda não seja de outra pessoa. Crie uma conta no Mailfence.
A privacidade é um direito, não um recurso. Isso inclui o parágrafo que você estava prestes a colar.
Glossário
- Atestado – uma prova criptográfica de que um ambiente de computação confidencial é realmente o que diz ser, para que você possa verificar o isolamento em vez de confiar em uma frase qualquer numa página de preços.
- Limite – o perímetro mencionado que este guia sempre destaca: o dispositivo, servidor ou conta dentro do qual ficam seus dados e a etapa de resposta.
- Computação confidencial – hardware que processa dados dentro de um enclave isolado, de modo que nem mesmo quem opera a máquina consegue ler os dados enquanto ela está funcionando.
- Dados em uso – o momento em que as informações são descriptografadas na memória para que possam ser processadas. A criptografia em trânsito e a criptografia em repouso não cobrem essa lacuna; a IA privada tem a ver, em grande parte, com quem a controla.
- Aprendizado federado – um processo de treinamento que ocorre em vários dispositivos sem a centralização dos dados brutos. Seu celular treina sua própria cópia do modelo e envia de volta apenas pequenas atualizações, e não suas mensagens.
- Criptografia homomórfica – um tipo de criptografia que permite que uma máquina faça cálculos diretamente no texto cifrado, de modo que ela consiga chegar a uma resposta sem nunca ver o texto em claro. É poderosa na teoria, mas ainda é lenta demais para a IA do dia a dia, na escala dos chatbots.
- Inferência – a etapa em que um modelo treinado transforma sua solicitação em uma resposta. É o momento em que seu texto está realmente sendo processado e em que a privacidade é garantida ou comprometida.
- IA na sombra – uso não autorizado de ferramentas públicas de IA para o trabalho, fora das políticas ou da supervisão da empresa. É a principal forma pela qual dados confidenciais acabam em modelos que uma organização nunca aprovou.
- Cálculo multipartidário seguro – uma família de protocolos que permite que várias partes calculem um resultado compartilhado, enquanto cada uma mantém suas próprias entradas em segredo. Ninguém tem o quadro completo; apenas o resultado acordado é revelado.
- TEE (Trusted Execution Environment) – uma região isolada por hardware dentro de um processador, onde o código e os dados ficam protegidos do resto da máquina, incluindo o próprio usuário, enquanto são processados. É o mecanismo no qual a maior parte da computação confidencial se baseia.
- Pesos – os parâmetros treinados que compõem o próprio modelo. Os “pesos abertos” (Llama, Mistral, Gemma) são aqueles que você pode baixar e rodar no seu próprio computador.
- Acesso zero – o armazenamento é criptografado de forma que o provedor não tenha nenhuma chave para acessá-lo. Seu histórico salvo fica nos servidores deles, mas não pode ser acessado por eles.
Perguntas frequentes sobre IA privada
A IA privada é melhor que o ChatGPT em termos de privacidade?
Sim, desde que você escolha um nível acima do padrão do ChatGPT para consumidores. O ChatGPT leva vantagem em termos de capacidade bruta. A IA privada leva vantagem no controle das suas instruções.
Posso usar IA de forma privada sem ter conhecimentos técnicos?
Sim, no nível do aplicativo local. Instala o LM Studio ou o Jan, escolhe um modelo pequeno e quantizado e desativa o recurso de fallback na nuvem.
Qual é a melhor IA privada para uso pessoal?
Aquele que combina com o que você procura. O “Local”, se não quiser que os dados saiam do aparelho. O “Lumo”, se você se importa com o histórico armazenado. O “Brave Leo”, se você quer um navegador que não exija cadastro. Não existe uma única IA de privacidade que seja a melhor.
O Lumo, o Brave Leo ou o Venice AI são “IA privada”?
Sim, cada um fica em um servidor hospedado. O Lumo guarda seu histórico em um armazenamento de acesso zero. O Brave Leo oferece retenção zero e ainda um proxy entre você e o modelo. O Venice não guarda nada por padrão, com proteção TEE/E2EE nos modos mais seguros. Só lembra: nenhum deles fica no seu computador, a menos que você configure para usar um modelo rodando na sua própria máquina.
A IA privada pode ser executada inteiramente no local?
Sim. Os pesos, os documentos e as inferências ficam no seu prédio. Essa é a vertente de alto controle da IA privada para empresas.
Um agente de IA pessoal é uma IA privada?
Só se todas as partes dele forem. Um agente de IA pessoal é mais do que um modelo. É um assistente que age por você: lendo seus arquivos, navegando na internet, às vezes usando suas senhas. Cada uma dessas ações é uma chance de seus dados saírem do seu computador. Então, o agente só é tão privado quanto a ferramenta menos privada com a qual ele interage. Um modelo rodando localmente não te protege se um dos plug-ins dele enviar, sem você perceber, seu texto para o servidor de outra pessoa.
Será que “não treinamos com seus dados” é suficiente para uma IA privada?
Não. Treinamento, retenção e acesso em tempo real são três questões diferentes. Um apresentador pode se recusar a treinar e, mesmo assim, ler todas as instruções.