La IA privada no es simplemente un entorno más seguro que un chatbot público. Es un perímetro que usted puede definir: el modelo se ejecuta en un equipo que controla usted o en un servidor configurado para que los proveedores no puedan ver sus indicaciones. La mayoría de las páginas se limitan a decir «no entrenamos el modelo con sus datos». Eso responde a una cuestión, pero no a la pregunta principal.
En esta guía se explica qué es la IA privada, cómo funciona realmente un modelo de IA privado y qué es la inferencia privada de IA, las dos modalidades y los niveles de privacidad dentro de la modalidad alojada, y por qué decir simplemente «no entrenamos con sus datos» no es suficiente.
💡 La IA privada es un perímetro que usted puede definir, no una opción de configuración en el servicio de otra persona.
En pocas palabras
- La IA privada significa que el modelo, sus datos y el proceso de generación de respuestas se mantienen dentro de un límite bien definido.
- La máquina que ejecuta el modelo tiene que ver el texto un momento. La pregunta es quién es el propietario de esa máquina y si alguien más puede verlo.
- Hay dos opciones: gestionarlo usted mismo o utilizar un proveedor de alojamiento. No todos los proveedores de alojamiento ofrecen el mismo nivel de privacidad.
- Desactivar el entrenamiento en ChatGPT es lo mínimo, no el objetivo final.
¿Qué es la IA privada?
La IA privada es cualquier sistema en el que el modelo, sus documentos y el proceso que genera la respuesta permanecen dentro de un perímetro de seguridad que usted puede definir. Las consultas no se envían a una API pública de forma predeterminada. No se usan para entrenar el modelo de otra persona, porque no llegan hasta allí, o porque el diseño del servidor hace que ese uso sea imposible de ocultar tras un simple botón de activación.
La IA pública es justo lo contrario. Usted envía un texto a un proveedor externo. El proveedor puede leerlo mientras el modelo lo procesa. Puede que lo registre, lo guarde o lo utilice para entrenar el modelo.
Lleve el modelo a los datos. No envíe los datos al modelo.
IA privada: el modelo, sus datos y el proceso de respuesta se mantienen dentro de un límite que usted puede definir. La máquina que ejecuta el modelo tiene que ver el texto mientras trabaja. A eso se le llama «datos en uso». El cifrado en tránsito y el cifrado en reposo no cubren ese momento. La diferencia radica en quién es el propietario de la máquina y en si alguien más puede leer el texto o utilizarlo para entrenar modelos.
Ese es el significado arquitectónico. Hay otros dos usos de la misma expresión que se oyen por ahí. Los investigadores también hablan de «IA privada» para referirse a métodos criptográficos —como el cifrado homomórfico, el cálculo multipartito seguro o el aprendizaje federado— que intentan procesar datos que nadie más ve en texto plano. Son tecnologías reales, pero no tienen nada que ver con cómo la mayoría de las personas chatea con un modelo grande en 2026. Los de marketing hablan de IA privada para un bot alojado con la opción de entrenamiento desactivada. Tómelo como una afirmación. No es un límite.
Además, la IA privada no es lo mismo que la «configuración de privacidad de la IA». La configuración se encuentra en el servicio de otra persona. La arquitectura es donde está la GPU.
Dos formas de utilizar la IA privada
- La ejecuta usted. En un portátil, un móvil, un servidor de IA privado o un equipo aislado de la red. Los tokens no salen de ahí a menos que abra una vía de acceso: un puerto público, un complemento o una clave de API.
- La gestiona un proveedor. Usted envía la orden. Confía en su diseño: un contrato, un canal sin retención de datos, un almacenamiento de chats antiguos sin acceso alguno o un hardware que aísla el proceso.
La segunda forma no es un único producto. Incluye varias promesas diferentes.
El panorama de la IA privada
| Nivel | ¿Quién puede ver el mensaje en directo? | ¿Qué protege el prompt? | Ejemplo |
|---|---|---|---|
| Local / autohospedado | Las personas que tienen acceso a la máquina | Control físico. El modelo se ejecuta en el hardware que usted controla; por defecto, no hay ningún proveedor de inferencia externo. | Ollama, LM Studio |
| Alojamiento confidencial | El proveedor del servicio no debería poder ver el mensaje, ni siquiera mientras lo está procesando | Aislamiento por hardware. El hardware de confianza aísla el modelo y los datos; la certificación permite comprobar que se está ejecutando el código aprobado. | Venice AI en los modos TEE y E2EE; diseños de clase «Apple Private Cloud Compute» |
| Almacenamiento de acceso cero | El proveedor puede leer el mensaje mientras responde, pero no debería poder recuperar las conversaciones guardadas posteriormente | Cifrado por almacenamiento. Los chats guardados están cifrados, así que el proveedor no puede desbloquearlos ni consultarlos más adelante | Lumo |
| Servidor sin retención de datos | El proveedor puede leer la pregunta mientras responde y puede procesarla o registrarla temporalmente | Política de retención. El proveedor afirma que borra los datos tras procesarlos y que no los utiliza para entrenar modelos | Brave Leo AI, Duck.ai |
| Servicio convencional, entrenamiento desactivado | El proveedor puede leer, almacenar, registrar, revisar o divulgar la indicación, siempre que respete sus políticas y obligaciones legales | Configuración. Una configuración del usuario impide su uso habitual para el entrenamiento de modelos, pero no impide el acceso durante el funcionamiento del servicio | ChatGPT o Claude sin entrenamiento |
Si no puede señalar la máquina que vio la indicación, lo que tiene es una promesa, no una IA privada desde el punto de vista arquitectónico.
Cómo funciona la IA privada
Primero, una explicación sencilla. Cargue un modelo. Hace una pregunta. El modelo responde. La privacidad se gestiona durante el proceso, mientras la pregunta está almacenada en la memoria del ordenador que está realizando el trabajo.
¿Qué es un modelo de IA privado?
Un modelo de IA privado suele ser una de estas tres cosas, y la gente suele confundirlas:
- Un modelo con peso abierto que descarga y mantiene usted: modelos Llama, Mistral, Gemma, Qwen y de la clase Phi
- Un modelo de un proveedor implementado en su nube privada o centro de datos
- Un modelo alojado del que usted nunca será propietario
El hecho de descargar y conservar los pesos del modelo no protege, por sí solo, sus prompts. Una vez que pone el modelo a disposición a través de un punto de acceso público, es posible acceder a él desde cualquier parte, aunque los archivos le pertenezcan.
¿Qué es la inferencia privada de IA?
En IA, la inferencia es cuando un modelo entrenado procesa nuevos datos de entrada y genera un resultado, como una respuesta, una predicción, una clasificación o una imagen generada.
La inferencia privada de IA es el proceso de obtener una respuesta sin que el texto sin cifrar salga de los límites que haya elegido.
En una API pública, el texto sin cifrar está en la GPU (unidad de procesamiento gráfico) del proveedor. Un servidor sin retención de datos sigue viéndolo en ese momento. El almacenamiento de «acceso cero» cifra el historial a posteriori; el empleado sigue leyendo la carta para poder responder. Un entorno de ejecución de confianza (TEE) intenta mantener ese entorno dentro de un enclave de hardware que el proveedor no puede inspeccionar, pero hay que comprobar la certificación, no limitarse a creer una frase en una página de precios.
¿Qué es un servidor privado de IA?
Un servidor privado de IA es el equipo que usted o su equipo gestiona y en el que se ejecuta esa fase de respuesta: un servidor físico, una VPC o una red aislada. Se trata de una implementación, no de una marca. En 2026, la pila habitual consiste en un entorno de ejecución como Ollama o vLLM, a menudo con Open WebUI como interfaz, conectado a una red privada.
Un modelo cuantificado de 7–8B que pueda utilizarse de forma práctica puede caber en unos 16 GB de RAM. Pero si conecta ese mismo servicio a la red pública de Internet y expone accidentalmente una API pública, habrá creado una vía de acceso que puede comprometer esa privacidad.
IA privada frente a ChatGPT
La diferencia entre la IA privada y ChatGPT no es que una sea de código abierto y la otra no, sino si un tercero puede ver los tokens.
ChatGPT para consumidores envía la consulta fuera del dispositivo. El proveedor puede leerla durante la inferencia. El entrenamiento puede estar activado o desactivado según el nivel de servicio. Los datos se conservan para la revisión de abusos y los procesos legales. Los niveles Enterprise y API suelen tener por defecto el entrenamiento desactivado. Sin embargo, la consulta se queda en el servidor del proveedor, a menos que exista un acuerdo de aislamiento o de computación confidencial.
Software y plataformas privadas de IA
El software de IA privada es la capa de aplicaciones: LM Studio, Jan, Ollama, Open WebUI. Una plataforma de IA privada es lo que entienden las empresas: datos, control de acceso, entrenamiento o ajuste fino e inferencia dentro de un mismo perímetro. Pero no deben considerarse lo mismo.
No busque la «mejor» IA privada. Busque la que ofrezca un nivel de protección adecuado a la confidencialidad real del texto que va a enviar.
| Su objetivo | Nivel | Ejemplo |
|---|---|---|
| Nada sale del dispositivo | Local | LM Studio, Ollama, Jan |
| Chats guardados que el administrador no puede volver a abrir | Almacenamiento de acceso cero | Lumo |
| Un asistente del navegador, sin cuenta, sin retención | Servidor sin retención de datos | Brave Leo AI, Duck.ai |
| Inferencia alojada que puede probar para comprobar sus garantías | Alojamiento confidencial | Venice AI TEE / E2EE |
| Control a nivel de toda la empresa | Plataforma / en sus propias instalaciones | VPC o infraestructura local |
Brave Leo es más privado que ChatGPT: usa un proxy inverso, no hace falta crear una cuenta, los chats no se guardan en los servidores de Brave y no se usan para entrenar modelos. La configuración predeterminada de Leo sigue siendo de inferencia remota. Lumo encripta el historial almacenado para que Proton no pueda volver a abrirlo; el servidor LLM sigue desencriptando la solicitud en tiempo real para responder. El modo privado por defecto de Venice es un alojamiento sin retención de datos; los modos más seguros añaden aislamiento por hardware. Ninguno de estos tres es igual que Ollama en localhost.
IA privada para empresas
La IA privada para empresas sigue el mismo principio, pero plantea un problema adicional de adopción. Los equipos de finanzas, sanidad, asuntos jurídicos y administración pública no pueden usar un chatbot para consumidores como si fuera un archivador de expedientes de clientes o de trabajos no publicados.
El riesgo de Shadow AI en las empresas
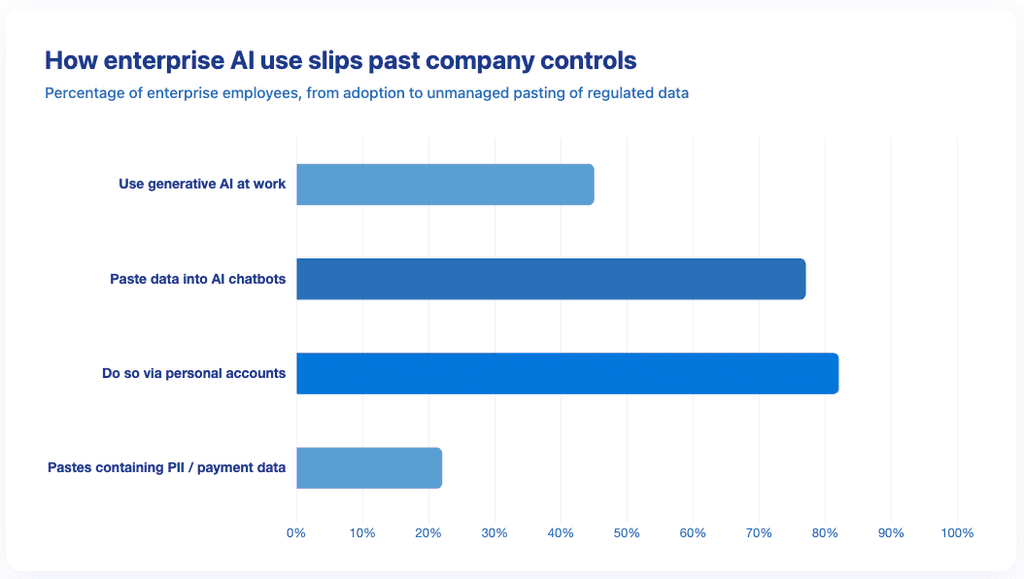
La magnitud de esa exposición ya está documentada. Según el informe «Enterprise AI and SaaS Data Security Report 2025» de LayerX, el 45 % de los empleados de las empresas ya usa IA generativa en el trabajo, el 77 % de esos usuarios pega datos en chatbots y el 82 % de esos datos pegados provienen de cuentas personales no gestionadas que el departamento de IT nunca ve. La misma lógica se aplica a la bandeja de entrada de la que leen esas herramientas: si el correo ya está en manos de un proveedor de análisis de anuncios, ninguna política de IA posterior podrá eliminar esa exposición.
Un sistema de IA privado que se ejecuta íntegramente en sus propias instalaciones mantiene los pesos, los documentos y las inferencias en su edificio o centro de datos. Por otro lado, una plataforma de IA privada puede estar alojada en una nube privada que usted mismo administra. Una API restringida es la opción más sencilla y la menos privada de las tres.
| Implementación | Dónde se procesan los datos | Control | Compensación |
|---|---|---|---|
| En las propias instalaciones | Su edificio o centro de datos | El más alto | Coste y mantenimiento |
| Nube privada (VPC) | Entorno aislado en la nube | Alto | Sigue dependiendo del proveedor de servicios en la nube |
| API restringida | Proveedor, sujeto a contrato | Bajo | El más rápido en arrancar |
Si la herramienta oficial va más despacio que ChatGPT, el personal acabará usando ChatGPT sin decir nada —y esa solución alternativa discreta es precisamente lo que es Shadow AI.
¿Por qué la IA privada es más importante que el «no entrenamos modelos»?
La mayoría de los resúmenes sobre IA privada se quedan en el entrenamiento. El entrenamiento es una cuestión. El acceso y la memoria son las otras dos.
Su asistente de IA está creando una versión de usted mismo
Las herramientas del tipo ChatGPT empezaron siendo simples cuadros en los que escribía. Se convirtieron en asistentes con memoria que se conserva de una sesión a otra. Esa memoria se va consolidando en un perfil: salud, trabajo, dinero, relaciones, la forma en que escribe cuando está cansado.
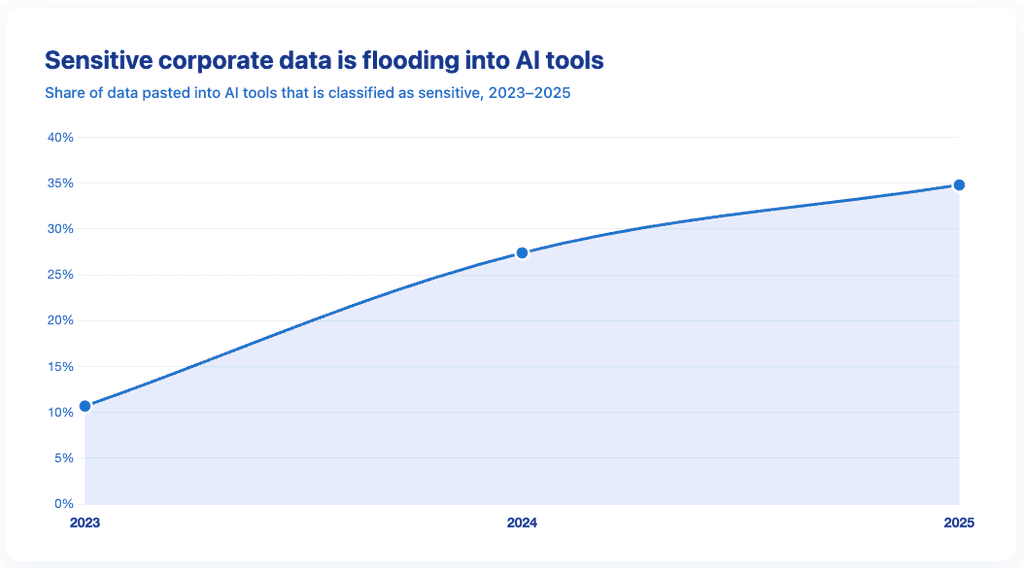
Y la información que alimenta ese perfil es cada vez más sensible, no menos. La proporción de datos corporativos introducidos en herramientas de IA que se clasifican como sensibles se ha más que triplicado en dos años: ha pasado del 10,7 % en 2023 al 34,8 % en 2025, según el Informe sobre la adopción de la IA y los riesgos en 2025 de Cyberhaven.
Un agente de IA personal va más allá. No solo chatea. Actúa: trabaja con archivos, navega por Internet y, a veces, utiliza credenciales. Alguien es el propietario de ese perfil y de esas cuentas. La IA privada consiste en decidir quién es esa persona.
«Privado» es una política para unos, una arquitectura para otros
Una frase de una política de privacidad se puede reescribir. Un proceso local, no. En principio, el aislamiento de hardware junto con la certificación se puede comprobar; un eslogan, no.
Ahí está otra vez esa división en dos caminos. El camino 1 es la física. El camino 2 es un conjunto de afirmaciones. Comprueba el nivel de privacidad, no se fíe de la etiqueta.
«Privado» no es lo mismo que «anónimo»
Aunque el usuario no pueda leer la indicación, su uso sigue dejando una huella: cuándo pregunta, con qué frecuencia, desde qué dispositivo y navegador, y con qué estilo de redacción. Las indicaciones también pueden identificarle, porque las personas cuentan a los asistentes quiénes son.
Privacidad y anonimato
La privacidad, en el sentido tradicional, significa que pueden ver quién es usted, pero no lo que hace. El anonimato es justo lo contrario. La IA pública suele fallar en ambos aspectos. El fallo no es hipotético: a mediados de 2025, unas 4.500 conversaciones compartidas en ChatGPT —algunas con nombres, currículos y datos personales sensibles— fueron indexadas por Google después de que los usuarios activaran la opción «hacer visible», hasta que OpenAI desactivó la función en agosto de ese mismo año. Algunas herramientas alojadas garantizan el anonimato —sin cuenta, con un proxy, facturación no vinculable— y aun así leen la consulta en tiempo real. La inferencia local oculta la consulta, pero no oculta un portátil incautado.
Metadatos y huellas digitales
Los metadatos y las huellas digitales no desaparecen solo porque en la página de destino aparezca la palabra «privado».
Cuando un asistente de IA personal llega a su bandeja de entrada
Los agentes más nuevos no se limitan al chat. Redactan respuestas, leen hilos, acceden a calendarios y tienen los tokens necesarios para hacerlo. La privacidad del asistente es, por tanto, la privacidad de todas las cuentas a las que puede acceder.
El riesgo de los agentes de IA
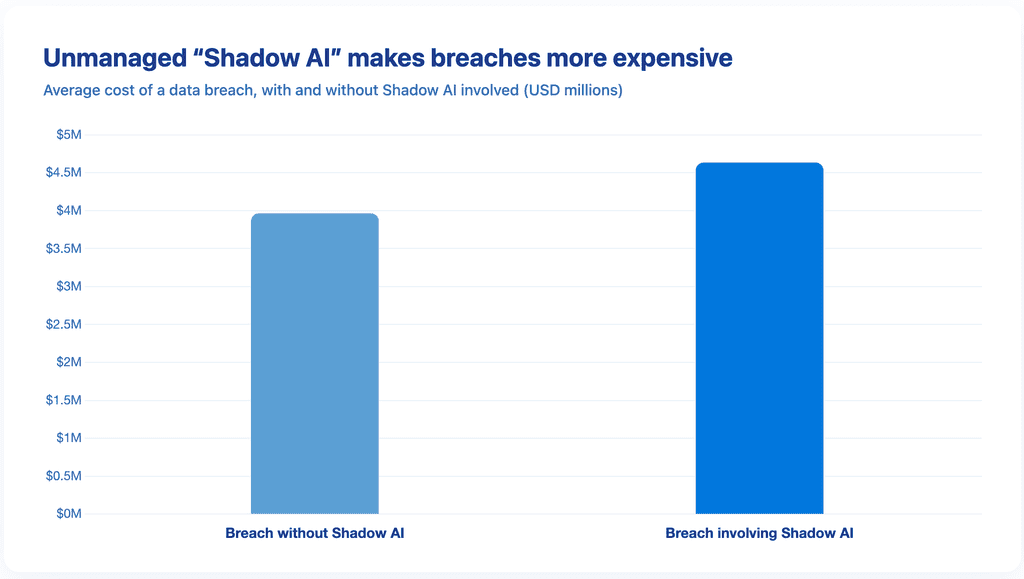
Si ese buzón ya ha sido analizado con fines publicitarios o de formación de modelos, un agente puede agrandar un agujero que ya existía. El coste de ese agujero es cuantificable: en el estudio de IBM «Cost of a Data Breach 2025», una de cada cinco organizaciones informó de una filtración relacionada con la IA en la sombra. Las organizaciones con altos niveles de IA en la sombra sufrieron unos costes medios por fuga de datos aproximadamente 670 000 dólares superiores a los de aquellas con poca o ninguna IA en la sombra, mientras que el 97 % de las organizaciones que sufrieron un incidente de seguridad relacionado con la IA carecían de controles de acceso adecuados a la IA.
El correo electrónico cifrado no protege automáticamente un mensaje una vez que un agente lo ha descifrado y está autorizado a enviar su contenido a un modelo externo. El cifrado protege el mensaje mientras permanece dentro del sistema cifrado; no puede controlar lo que haga una aplicación de confianza una vez que tenga acceso legítimo al texto sin cifrar.
El correo electrónico y los agentes de IA
Mailfence no es un producto de IA privada. Es un lugar para el correo y los archivos que esos agentes no deberían estar enviando a una GPU pública: cifrado de extremo a extremo que usted controla, sin anuncios, alojamiento en Bélgica, sin trucos ocultos. El asistente y la bandeja de entrada forman un todo. Trátelos como tal.
«La gente no para de preguntar si una IA se entrena con sus datos. Esa no es la primera pregunta que hay que hacerse. Pregunte quién puede leer lo que ha escrito mientras el modelo le responde, y quién es el propietario del perfil que guarda después. Si no puede señalar a la máquina, no tiene privacidad». – Patrick De Schutter, cofundador de Mailfence
Cómo elegir una IA privada
Empiece por una pregunta: ¿hasta qué punto es confidencial el texto que va a enviar? A continuación, elija la herramienta que mejor se adapte a la respuesta.
- Notas personales y escritos cotidianos en su propio portátil → use una aplicación local como Jan, LM Studio u Ollama. Nada sale del ordenador.
- IA para toda su casa o para un equipo pequeño, siempre disponible → configure su propio servidor privado de IA.
- Preguntas rápidas que puede hacer desde la barra lateral del navegador, con un proveedor que no guarda sus conversaciones → Brave Leo AI.
- Un historial de chat que ni siquiera el propio proveedor puede volver a abrir → Lumo.
- IA en la nube, pero con garantía de que sus datos están aislados mientras se ejecutan → Venice AI.
- Datos que no deben salir de su edificio por motivos legales o contractuales → una configuración local.
- La respuesta más contundente posible, cuando realmente no hay nada personal de por medio → ChatGPT. Solo tiene que dejar claro de qué nivel se trata.
¿Le interesa configurar los LLM de forma local? Harish se lo explica aquí, incluido cómo puede beneficiarle en términos de privacidad:
Y elija lo que elija, repase esta lista de comprobación antes de darle a «enviar»:
- ¿Le daría este texto a un desconocido de esa empresa?
- ¿Es «desactivar el entrenamiento» realmente la protección que necesita o solo el primer paso?
- ¿Podría ejecutarse esto en su propio ordenador?
- ¿Lo ha pegado usted mismo o lo ha enviado una extensión o un complemento por usted?
- ¿Puede decir exactamente en qué ordenador se leerán sus palabras?
Puntos clave
– La IA privada se refiere a un límite que puede definir, no a un simple interruptor de entrenamiento
– Hay dos formas de conseguirlo: ejecutar el modelo usted mismo o usar un proveedor de alojamiento; cada uno ofrece distintos niveles de privacidad
– Que no se entrene modelos con sus datos no significa que nadie pueda leerlos
– Cifrar su historial guardado no significa que nadie pueda ver lo que escribe en tiempo real
– Un chatbot convencional con el entrenamiento desactivado ofrece un nivel de privacidad más limitado
– El perfil que crea su asistente forma parte de la misma decisión que la consulta que acaba de escribir
Reflexiones finales
La IA privada es un perímetro. Las herramientas alojadas por la empresa pueden ser más privadas que ChatGPT y, aun así, no estar instaladas localmente. Las herramientas locales pueden seguir dando lugar a fugas a través de un complemento, un puerto abierto o un disco incautado.
¿Quién puede ver el mensaje y a quién le pertenece el recuerdo? Esas son las preguntas. Todo lo demás es solo palabrería.
Si el asistente va a tener que gestionar correo o archivos, empiece por un buzón que no sea el de otra persona. Cree una cuenta en Mailfence.
La privacidad es un derecho, no una función. Y eso incluye el párrafo que estaba a punto de pegar.
Glosario
Conceptos básicos de IA privada
- Certificación: una prueba criptográfica de que un entorno de computación confidencial es realmente lo que dice ser, para que pueda comprobar el aislamiento en lugar de fiarse de lo que pone en una página de precios.
- Límite: ese perímetro al que esta guía hace referencia continuamente: el dispositivo, el servidor o la cuenta en la que se encuentran sus datos y el proceso correspondiente.
- Computación confidencial: hardware que procesa datos dentro de un enclave aislado, de modo que ni siquiera el usuario del equipo puede leerlos mientras se están procesando.
- Datos en uso: el momento en el que la información se descifra en la memoria para poder procesarla. El cifrado en tránsito y el cifrado en reposo no cubren esta laguna; la IA privada tiene que ver, en gran medida, con quién controla ese proceso.
Técnicas de privacidad
- Aprendizaje federado: un proceso de entrenamiento que se lleva a cabo en varios dispositivos sin poner en común los datos sin procesar. Cada dispositivo entrena su propia copia del modelo y solo envía pequeñas actualizaciones, no sus mensajes.
- Cifrado homomórfico: un tipo de cifrado que permite a una máquina realizar cálculos directamente sobre el texto cifrado, de modo que puede dar una respuesta sin llegar a ver nunca el texto en claro. Es muy potente en teoría, pero todavía resulta demasiado lento para la IA que se usa a diario en los chatbots.
- Cálculo multipartito seguro: una familia de protocolos que permite a varias partes calcular un resultado compartido sin que ninguna revele sus propios datos de entrada. Nadie tiene una visión completa; solo se revela el resultado acordado.
- TEE (Entorno de Ejecución de Confianza): una zona del procesador aislada a nivel de hardware en la que el código y los datos quedan protegidos del resto del sistema, incluido el usuario, mientras se procesan. Es el mecanismo en el que se basa la mayor parte de la computación confidencial.
Modelos y acceso
- Inferencia: es el paso en el que un modelo entrenado convierte una solicitud en una respuesta. Es el momento en el que realmente se procesa el texto y en el que se garantiza o se pierde la privacidad.
- IA en la sombra: uso no autorizado de herramientas públicas de IA en el trabajo, al margen de la política de la empresa o de su supervisión. Es la principal vía por la que los datos confidenciales acaban en modelos que la organización nunca ha aprobado.
- Peso: los parámetros entrenados que conforman el propio modelo. Los «pesos abiertos» (Llama, Mistral, Gemma) son aquellos que puede descargar y ejecutar en su propio ordenador.
- Acceso cero: el almacenamiento está cifrado de tal forma que el proveedor no tiene ninguna clave para leerlo. Su historial guardado se queda en sus servidores, pero ellos no pueden volver a abrirlo.
Preguntas frecuentes sobre IA privada
¿Es la IA privada mejor que ChatGPT en cuanto a privacidad?
Sí, siempre y cuando elija un nivel superior al predeterminado de ChatGPT para usuarios particulares. ChatGPT destaca por su capacidad bruta. La IA privada destaca por el control que le ofrece sobre sus indicaciones.
¿Puedo usar la IA de forma privada sin tener conocimientos técnicos?
Sí, a nivel de aplicación local. Instale LM Studio o Jan, elija un modelo cuantificado pequeño y desactive la opción de recurrir a la nube.
¿Cuál es la mejor IA privada para uso personal?
El que mejor se adapte a lo que busca. Elija una solución local, si no quiere que los datos salgan del dispositivo; Lumo, si le importa el historial almacenado; Brave Leo, si quiere un asistente de navegador que no requiera una cuenta. No existe una única IA privada que sea la mejor para todo el mundo.
¿Son Lumo, Brave Leo o Venice AI «IA privada»?
Sí, cada uno funciona en un entorno alojado. Lumo guarda su historial en un almacenamiento de acceso cero. Brave Leo no guarda nada y, además, incluye un proxy entre usted y el modelo. Venice no guarda nada por defecto y ofrece protección TEE/E2EE en sus modos más seguros. Solo recuerde que ninguno de ellos es local a menos que lo conecte a un modelo que se ejecute en su propio ordenador.
¿Se puede ejecutar la IA privada íntegramente en sus propias instalaciones?
Sí. Los datos de entrenamiento, la documentación y las inferencias se quedan en su edificio. Eso es lo más avanzado en cuanto a control en el ámbito de la IA privada para empresas.
¿Un agente de IA personal es lo mismo que una IA privada?
Solo si todas sus partes lo son. Un agente de IA personal es más que un modelo. Es un asistente que actúa en su nombre: lee sus archivos, navega por Internet y, a veces, usa sus contraseñas. Cada una de esas acciones supone un riesgo de que sus datos salgan de su ordenador. Por tanto, el agente es tan privado como la herramienta menos privada con la que interactúe. Un modelo que se ejecuta localmente no le protege si uno de sus complementos envía en secreto su texto al servidor de otra persona.
¿Basta con decir «no entrenamos el modelo con sus datos» para garantizar la privacidad en la IA?
No. El entrenamiento, la retención y el acceso en directo son tres cuestiones distintas. Un proveedor puede no utilizar sus datos para entrenar modelos y, aun así, leer todas sus indicaciones.