En pocas palabras
Un ataque con tablas arcoíris funciona comparando el hash de una contraseña robada con una tabla de consulta previamente creada que relaciona hashes conocidos con sus contraseñas correspondientes. Este método deja de funcionar prácticamente por completo cuando la contraseña se almacena con una sal, algo que hoy en día es una práctica estándar.
El «salting» consiste en incorporar un valor aleatorio a cada contraseña antes de generar su hash. Como cada contraseña recibe un valor aleatorio único, dos contraseñas idénticas generan hashes almacenados completamente diferentes.
Este único cambio es la razón principal por la que el ataque pasó de ser una amenaza grave a quedar prácticamente obsoleto. Para proteger tu cuenta al 100 %, la suite Mailfence combina el cifrado con unos ajustes de seguridad predeterminados muy sólidos desde el momento en que creas tu bandeja de entrada.
El término «ataque con tablas arcoíris» aparece en casi cualquier lista de métodos para descifrar contraseñas. Su nombre suena intimidante y, durante mucho tiempo, este tipo de ataque realmente lo fue.
¿Qué cambió? Una defensa sencilla conocida como «salting», o uso de una sal, eliminó gran parte de su eficacia. Sin embargo, la técnica no ha desaparecido por completo. Todavía puede funcionar contra sistemas obsoletos y contraseñas reutilizadas.
La pregunta realmente útil no es si el nombre resulta alarmante, sino si alguno de los sistemas de los que dependes sigue siendo vulnerable y qué puedes hacer para cerrar esa brecha.
¿Qué es un ataque con tablas arcoíris?
Un ataque con tablas arcoíris recupera contraseñas comparando hashes robados con una gran tabla precalculada que relaciona cada hash con su contraseña original en texto plano. En lugar de probar contraseñas en tiempo real, el atacante realiza una consulta directa.
Cualquier servicio competente almacena tu contraseña como un hash: una huella digital de longitud fija generada mediante una función unidireccional. La contraseña original nunca se almacena.
La vulnerabilidad aparece porque las contraseñas idénticas siempre generan hashes idénticos. Una tabla arcoíris aprovecha precisamente esta regularidad, convirtiendo un único archivo preparado de antemano en una herramienta capaz de descifrar miles de hashes robados en una sola operación.
Esta eficiencia convirtió durante años a las tablas arcoíris en uno de los métodos más rápidos para descifrar grandes conjuntos de contraseñas filtradas.
¿Por qué se llama tabla arcoíris?
El nombre hace referencia a lo que ocurre dentro de la tabla, no a su aspecto visual. Cada tabla se construye a partir de cadenas de cálculos. Cada cadena alterna entre dos operaciones: una función hash, que transforma una contraseña en una cadena de caracteres de longitud fija, y una función de reducción.
Una función de reducción convierte un hash en una nueva contraseña candidata. No invierte el hash ni descifra nada. Simplemente genera el siguiente eslabón de la cadena.
Repetir esta alternancia decenas de veces permite que una sola cadena cubra una enorme cantidad de contraseñas posibles sin necesidad de almacenar cada una por separado. Solo se conservan los valores inicial y final de cada cadena, lo que reduce enormemente el espacio de almacenamiento necesario.
En las versiones más sofisticadas, la propia función de reducción cambia en cada paso. Esta variación ayuda a evitar que distintas cadenas colisionen y es el origen del peculiar nombre de esta técnica.
¿Cómo funciona un ataque de contraseñas con tablas arcoíris?
El funcionamiento de un ataque con tablas arcoíris puede resumirse en cinco pasos:
- Obtener los hashes. El atacante consigue hashes de contraseñas, normalmente mediante una vulnerabilidad de software, una base de datos comprometida o código malicioso.
- Identificar el algoritmo. Selecciona o genera una tabla arcoíris creada específicamente para el algoritmo hash utilizado por el sistema atacado.
- Procesar los hashes a través de las cadenas. Cada hash robado pasa por la misma secuencia de reducción utilizada para crear la tabla.
- Encontrar la coincidencia. Cuando un hash alcanza el punto final de una cadena conocida, el atacante reconstruye esa cadena desde el principio y recupera la contraseña original.
- Reutilizar la contraseña en otros servicios. Primero la prueba en la cuenta comprometida y después en otros servicios, porque la reutilización de contraseñas es donde se produce el verdadero daño.
Tablas arcoíris vs. ataques de diccionario vs. fuerza bruta
Los ataques con tablas arcoíris forman parte de una familia más amplia de técnicas para descifrar contraseñas, en la que también se incluyen el relleno de credenciales y el ataque de difusión de contraseñas.
💡 En pocas palabras: el ataque de difusión de contraseñas consiste en probar una misma contraseña de uso habitual en un gran número de cuentas, en lugar de probar muchas contraseñas distintas contra una sola cuenta.
Lo que diferencia a estos métodos es cuándo realizan el trabajo de cálculo: algunos hacen todos los cálculos en tiempo real, mientras que otros dependen de una preparación realizada mucho antes de que comience el ataque. La fuerza bruta prueba sistemáticamente todas las combinaciones posibles de caracteres hasta encontrar la contraseña correcta.
| Criterio | Tabla arcoíris | Fuerza bruta | Diccionario |
| Recurso principal | Tabla de consulta predefinida | Potencia de cálculo (CPU/GPU) | Listas de contraseñas habituales |
| Preparación | Alta | Ninguna | Baja |
| Velocidad durante el ataque | Muy alta (consulta directa) | Lenta | Alta contra patrones comunes |
| Funciona contra hashes con sal | No | Sí | Sí |
La última fila lo resume todo. En cuanto se añade una sal, la tabla previamente generada deja de servir.
¿Siguen siendo una amenaza los ataques con tablas arcoíris?
Contra sistemas modernos, casi nunca. Contra sistemas antiguos, sin duda.
Formatos sin sal como NTLM y LM siguen presentes en infraestructuras antiguas. Muchos dispositivos conectados también se comercializan con contraseñas predeterminadas poco seguras. Ambos siguen siendo objetivos fáciles para este tipo de ataque.
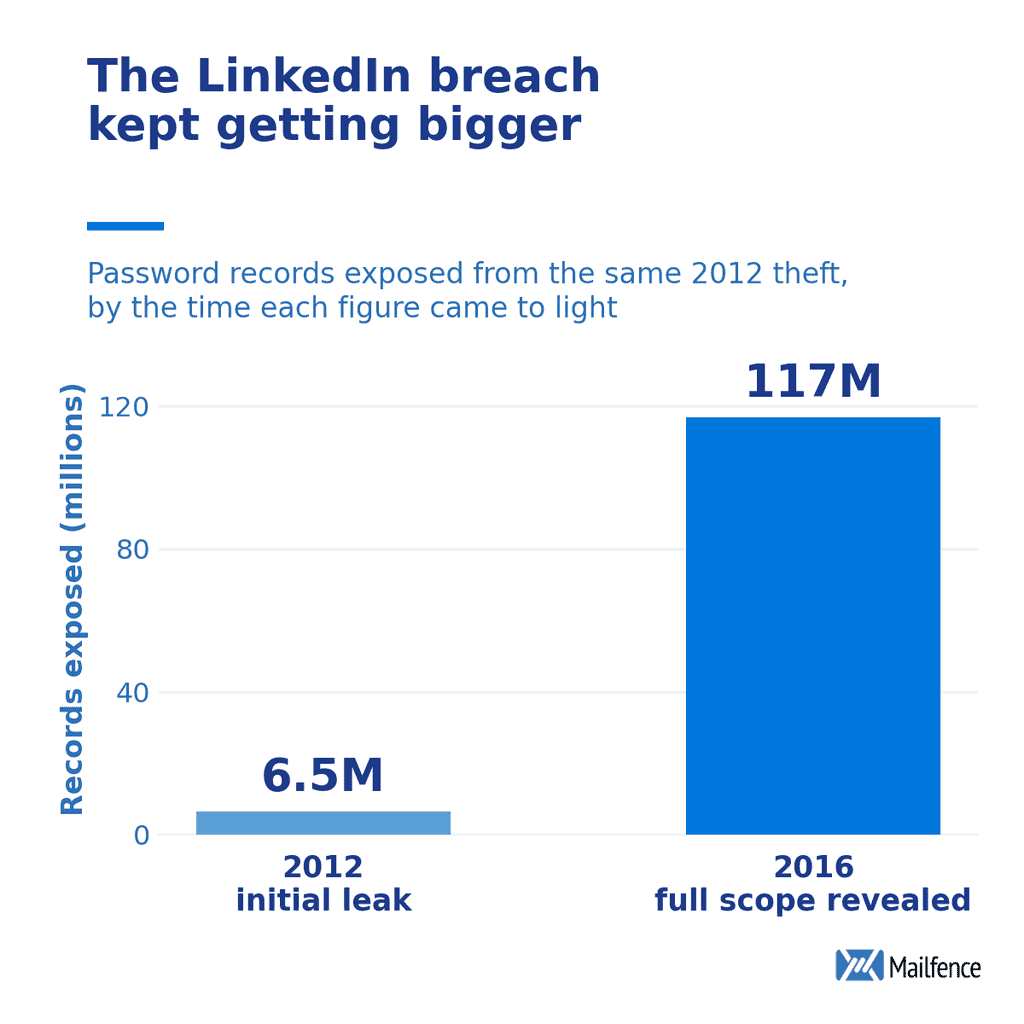
La filtración de LinkedIn de 2012 es un ejemplo clásico. Las contraseñas estaban protegidas mediante SHA-1, pero sin sal, lo que dejó expuestos aproximadamente 6,5 millones de hashes. Una parte considerable de ellos se descifró en cuestión de días.
Cuatro años después se conoció la verdadera magnitud del incidente: alrededor de 117 millones de cuentas se habían visto afectadas por aquella misma filtración de 2012.
Las credenciales robadas siguen siendo uno de los puntos de entrada más fiables para los atacantes. El Data Breach Investigations Report de Verizon las ha relacionado con aproximadamente un tercio de todas las brechas de seguridad durante la última década, y la reutilización de contraseñas es lo que convierte un único hash descifrado en acceso a numerosas cuentas.
¿Cuál es la mejor defensa contra los ataques con tablas arcoíris?
Añadir una sal es la medida más eficaz contra este tipo de ataque. Sin una sal, una tabla arcoíris funciona exactamente como está previsto.
Las funciones específicas para almacenar contraseñas, como bcrypt o Argon2, añaden una barrera adicional. A diferencia de funciones hash de propósito general como SHA-256, están diseñadas específicamente para almacenar contraseñas: son deliberadamente lentas, requieren más memoria y aplican automáticamente una sal única a cada contraseña.
💡 En pocas palabras: estas funciones están diseñadas deliberadamente para ejecutarse con lentitud, lo que hace que los intentos automatizados de descifrado sean mucho más costosos en términos de tiempo, incluso cuando no se utilizan tablas precalculadas.
La reutilización de contraseñas es lo que permite que un único hash descifrado dé acceso a varias cuentas. Utilizar una contraseña larga y única para cada cuenta no impide un ataque con tablas arcoíris —eso sirve principalmente como defensa frente al relleno de credenciales—, pero limita el daño si un determinado servicio sufre una brecha. Puedes obtener más información sobre los malos hábitos relacionados con las contraseñas.
La autenticación de dos factores proporciona una capa adicional de protección y bloquea el acceso incluso si se consigue recuperar una contraseña.
La autenticación de dos factores añade una capa más de protección y reduce significativamente el riesgo de que alguien tome el control de tu cuenta incluso si consigue recuperar tu contraseña.
Cómo protege Mailfence tu cuenta frente a los ataques contra contraseñas
Mailfence almacena todas las contraseñas mediante algoritmos hash modernos con sal.
Las contraseñas de las cuentas se almacenan utilizando bcrypt, una función hash diseñada específicamente para contraseñas. bcrypt genera automáticamente una sal aleatoria y única para cada contraseña y la incorpora al hash almacenado. De este modo, una base de datos robada no contiene dos entradas idénticas y las tablas arcoíris creadas previamente no tienen nada con lo que realizar una comparación directa.
Las conexiones desde el navegador están protegidas mediante SSL/TLS.
La autenticación de dos factores (2FA) está disponible gratuitamente para todas las cuentas. Puede activarse con cualquier aplicación de autenticación compatible con TOTP y es posible generar códigos de respaldo para recuperar la cuenta. Aunque ningún sistema de 2FA elimina completamente el riesgo —los códigos TOTP pueden ser objeto de phishing en determinadas circunstancias—, reduce considerablemente las posibilidades de acceso no autorizado incluso si una contraseña se ve comprometida.
Para el acceso externo mediante SMTP, IMAP, POP, EAS, xDAV y XMPP, deben utilizarse contraseñas independientes, revocables y específicas para cada servicio, además de desactivar cualquier servicio que no necesites. Esto reduce la superficie de ataque de la cuenta sin poner en riesgo tus credenciales principales de inicio de sesión.
Una serie de ajustes de seguridad de la cuenta te permiten reforzar aún más tus defensas en el día a día.
«La mejor defensa frente a los ataques del pasado rara vez es algo espectacular: es una cuestión de disciplina. Nosotros nos encargamos de la parte más compleja, almacenando todas las contraseñas mediante algoritmos hash modernos con sal, y ofrecemos herramientas sencillas, como la autenticación de dos factores, para que los usuarios puedan reforzar su propia seguridad». — Patrick De Schutter, cofundador de Mailfence
Puntos clave
- Una tabla arcoíris permite recuperar contraseñas consultando sus hashes en una tabla previamente creada, sin necesidad de realizar cálculos en tiempo real.
- El «salting» inutiliza este método, lo que explica en gran medida por qué este tipo de ataque ha perdido relevancia.
- Los sistemas antiguos, los hashes sin sal y los dispositivos conectados con una seguridad deficiente siguen siendo vulnerables.
- Utilizar una contraseña segura y única junto con autenticación de dos factores reduce considerablemente el riesgo para la cuenta.
Reflexiones finales sobre los ataques con tablas arcoíris
Los ataques con tablas arcoíris llegaron a considerarse una de las técnicas más peligrosas para descifrar contraseñas. El uso de sales y de funciones hash modernas ha eliminado gran parte de su eficacia, por lo que actualmente sobreviven sobre todo en entornos antiguos o mal configurados.
Una contraseña segura y única, combinada con autenticación de dos factores, sigue siendo una de las defensas más fiables.
Preguntas frecuentes sobre los ataques con tablas arcoíris
¿Cómo averiguan los atacantes qué algoritmo hash se ha utilizado?
Los resultados de las funciones hash siguen patrones reconocibles en cuanto a longitud y formato. MD5, SHA-1 y NTLM generan firmas distintas. Una vez identificado el algoritmo, el atacante utiliza la tabla arcoíris correspondiente.
¿Pueden las tablas arcoíris descifrar contraseñas largas o complejas?
En la práctica, no. El tamaño de la tabla aumenta exponencialmente a medida que crecen la longitud de la contraseña y la variedad de caracteres utilizados. Por eso, los atacantes se concentran en contraseñas cortas y predecibles: las contraseñas largas y aleatorias quedan muy lejos de lo que una tabla puede cubrir de forma realista.
¿Funcionan las tablas arcoíris contra algoritmos modernos como SHA-256?
Solo cuando no se utiliza una sal y, aun así, resulta poco práctico. SHA-256 genera un número tan enorme de resultados posibles que construir una tabla completa no es viable. El almacenamiento mediante SHA-256 con sal es, en la práctica, inmune a este tipo de ataque.
¿Son las tablas arcoíris más rápidas que un ataque de fuerza bruta con GPU?
Cuando el hash no tiene sal y el algoritmo es rápido, sí. Sin embargo, en la mayoría de situaciones reales actuales, la fuerza bruta mediante GPU las supera en velocidad. Aun así, una tabla previamente generada puede ofrecer resultados prácticamente instantáneos para contraseñas comunes.
¿La autenticación de dos factores impide un ataque con tablas arcoíris?
No evita que el hash pueda ser descifrado, pero hace que el resultado sea mucho menos útil. Un atacante que solo disponga de tu contraseña seguiría necesitando el segundo factor, lo que reduce considerablemente el riesgo de que tome el control de tu cuenta. Aun así, la autenticación 2FA basada en TOTP puede ser vulnerable al phishing en determinadas circunstancias, por lo que debe considerarse una protección muy sólida, pero no absoluta. Mailfence la ofrece gratuitamente y funciona con cualquier aplicación de autenticación compatible con TOTP.
¿Se puede detectar un ataque con tablas arcoíris?
Normalmente no mientras está ocurriendo. El proceso de descifrado se realiza sin conexión, sin interactuar con tus sistemas. Por lo general, solo podrás detectarlo cuando el atacante intente utilizar las contraseñas recuperadas para acceder a cuentas reales.